オープンなエージェント型セキュリティ運用プラットフォーム
Elastic Securityは、オープンなエージェント型セキュリティ運用プラットフォームです。エージェントがインジェストから対応までのライフサイクル全体で機能し、どのようにその結果に至ったかを正確に示します。任意のモデルを選択し、独自のペースで何を自動化するかを決定できます。
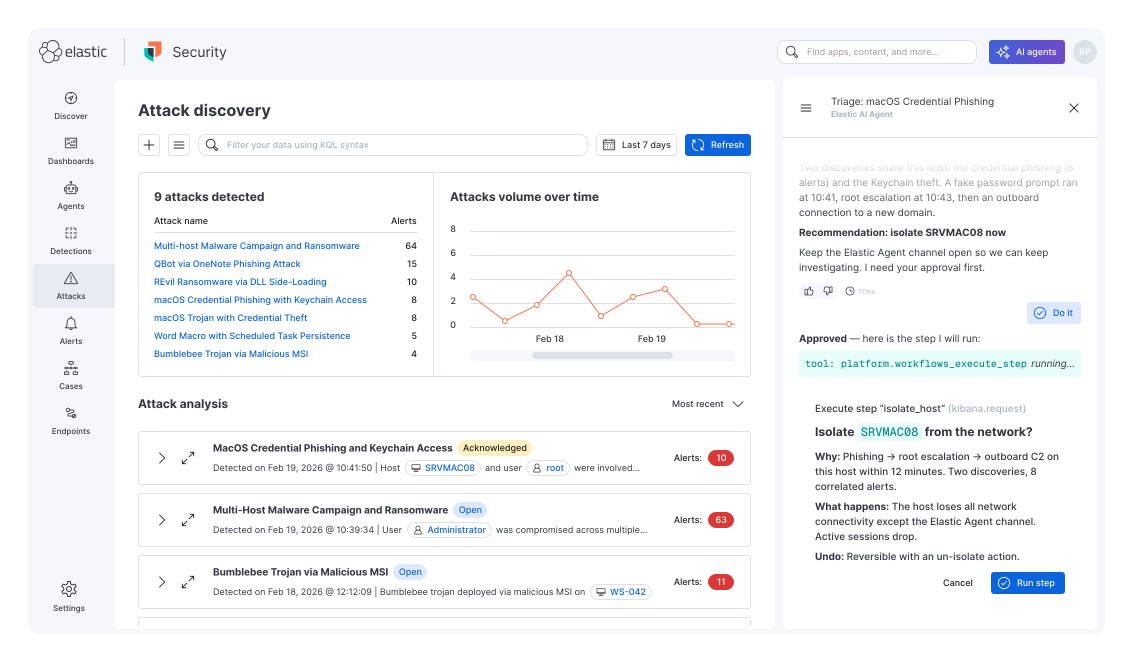
セキュリティユーザーによる、セキュリティユーザーのためのプラットフォーム
私たち自身が同じ席に座り、キューをさばき、アラート対応に追われてきました。Elastic Securityは、私たちがまさに欲しかったエージェント型SOCプラットフォームです。
個別のツール使用で時間を浪費
検出、調査、対応が個別のツールに分かれていると、ツール間でコンテキストが失われ、貴重な時間が無駄になります。
あらゆるものに監査証跡が必要、特にエージェントには不可欠
監査人、保険会社、投資家、経営陣に対して何が起こり、なぜそうなったのかを説明する際には、透明性があり編集可能な推論を備え、作業の過程を示すAIが必要です。
データのリハイドレーションを待つという選択肢はなし
インシデントの発生時には、数か月または数年分のデータを迅速に検索する必要があります。アーカイブされたデータをオンラインに戻してクエリを実行できるようになるまで、何時間も待つ余裕はありません。
エージェントが抱えるボリュームと速度という2つの課題
対応チームが6,000以上のクラスターに分類された17,000件を超える攻撃者のアクションに直面したHugging Faceのインシデントのように、AIを活用した脅威から防御するには、チームにボリュームと速度という課題の両方に対応できるツールが必要です。
Elastic Securityに含まれるもの
SIEM、Endpoint Security、ネイティブな自動化を提供する、単一のオープンなエージェント型セキュリティ運用プラットフォーム。統一されたデータモデル、単一のクエリ言語、ツール間で失われないコンテキスト。
AI主導型SIEM
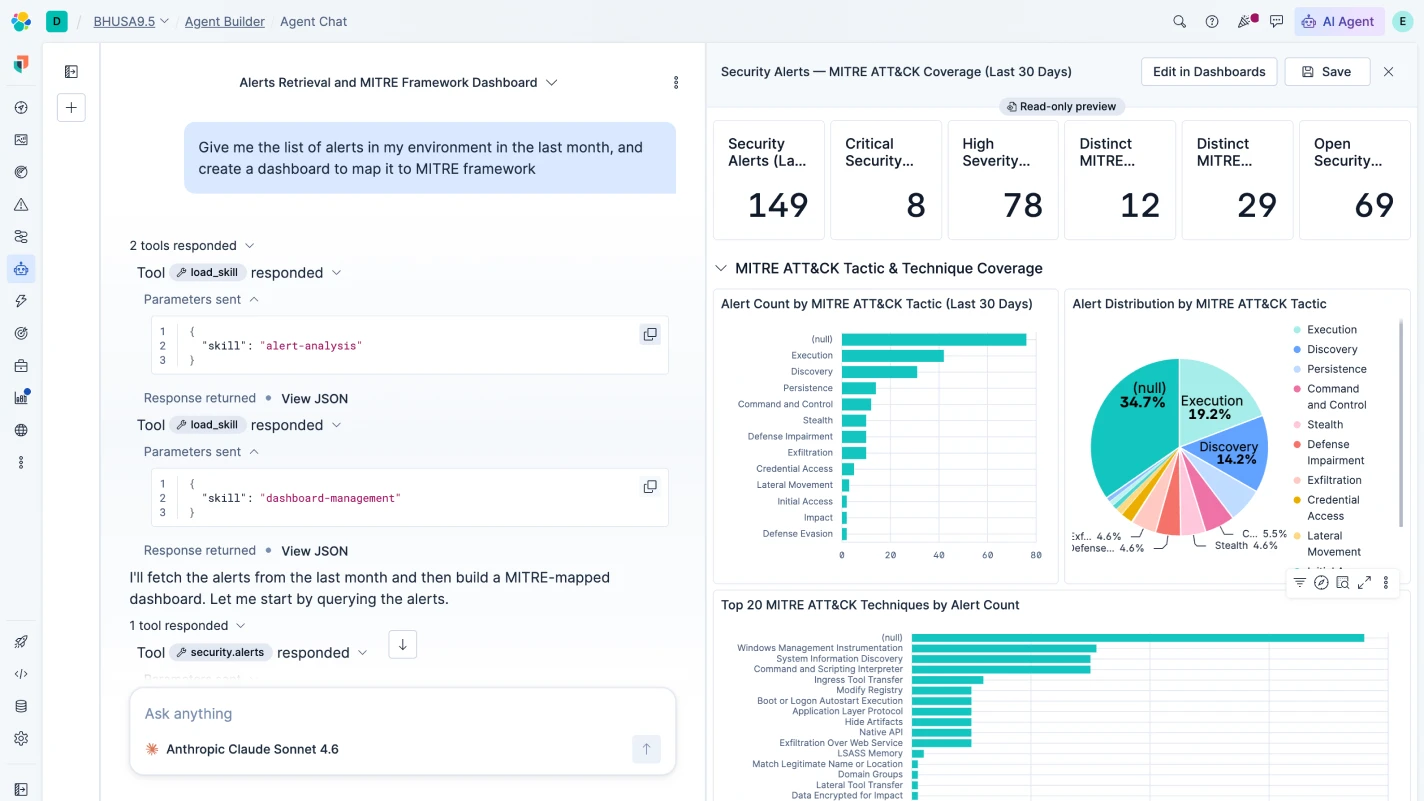
アラートの追跡、相関関係の特定、発見した内容の可視化はすべてお任せください。同じプラットフォーム内で調査および対応を行うための完全なコンテキストを得られます。
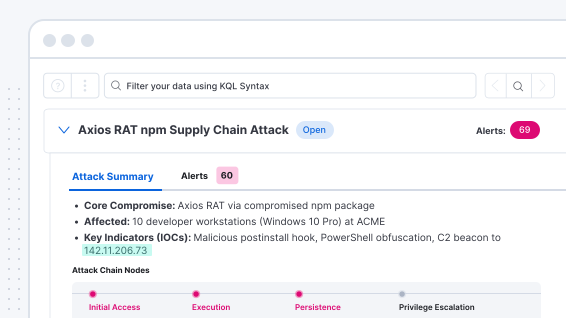
ネイティブなエンドポイント保護と対応
エンドポイントで阻止された脅威はすべて、チームがトリアージする必要のないアラートとなります。すり抜けた脅威があっても、Elastic XDRとエージェント型レイヤーが調査を行い、承認を得るためにその結果を提示します。
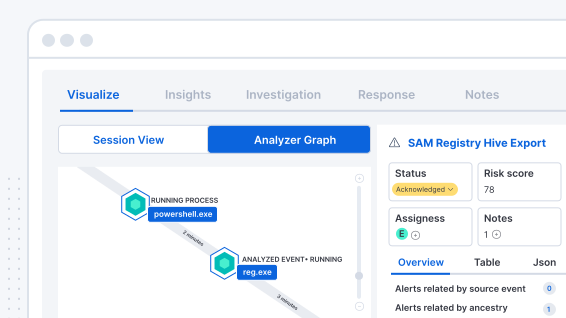
SOAR自動化を内蔵
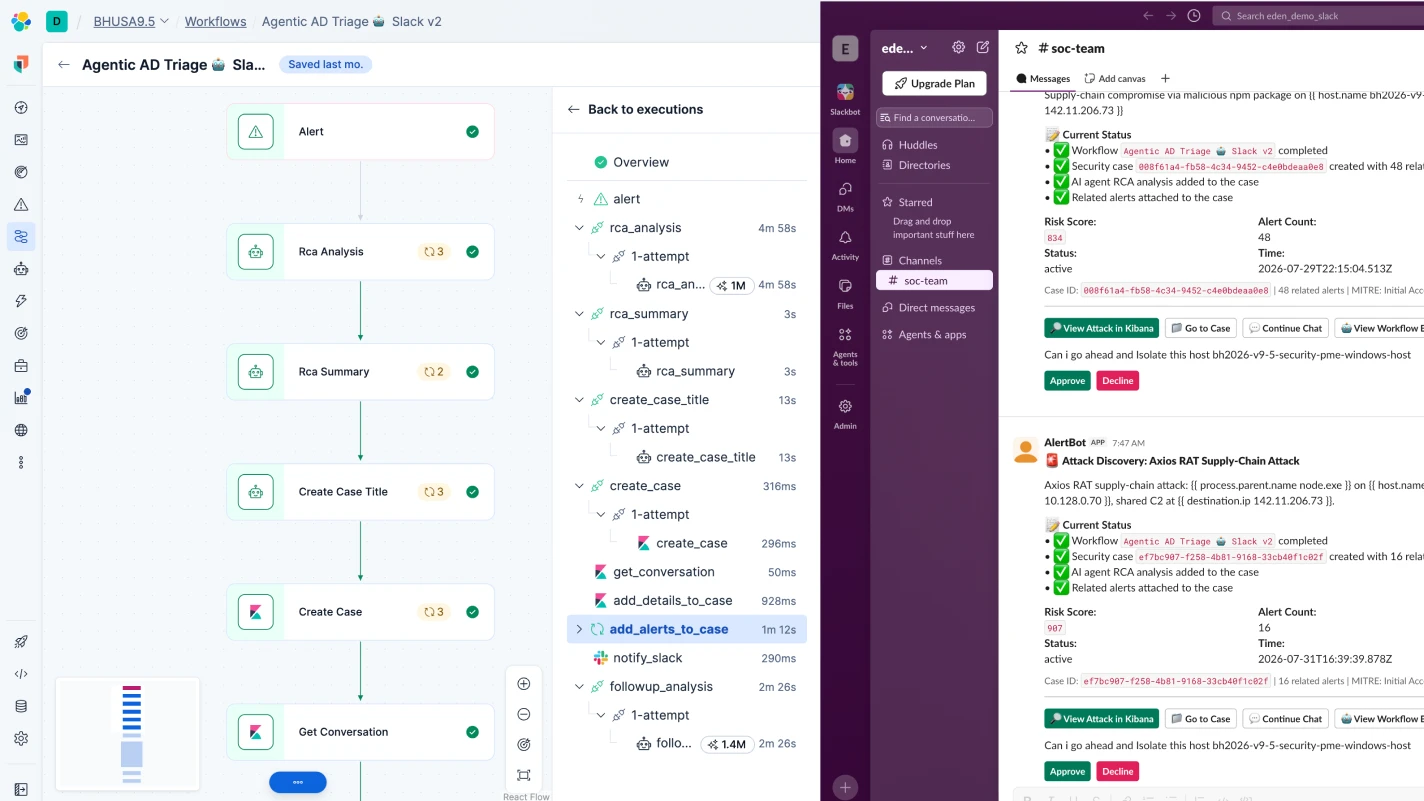
自動化によりプレイブックを実行することで、専門知識を必要とする脅威に集中できます。判断が必要なステップでは、ワークフローがエージェントを呼び出して推論を行い、その結果を承認用に提示します。
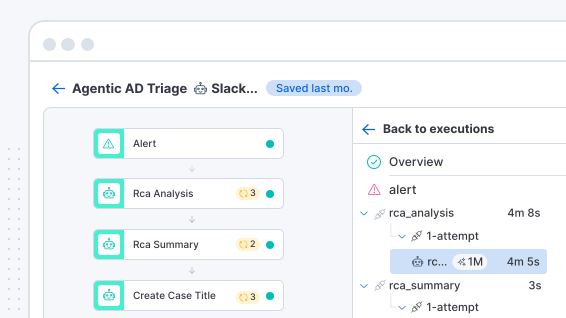
Elastic Security Labs Threat Commandの脅威調査
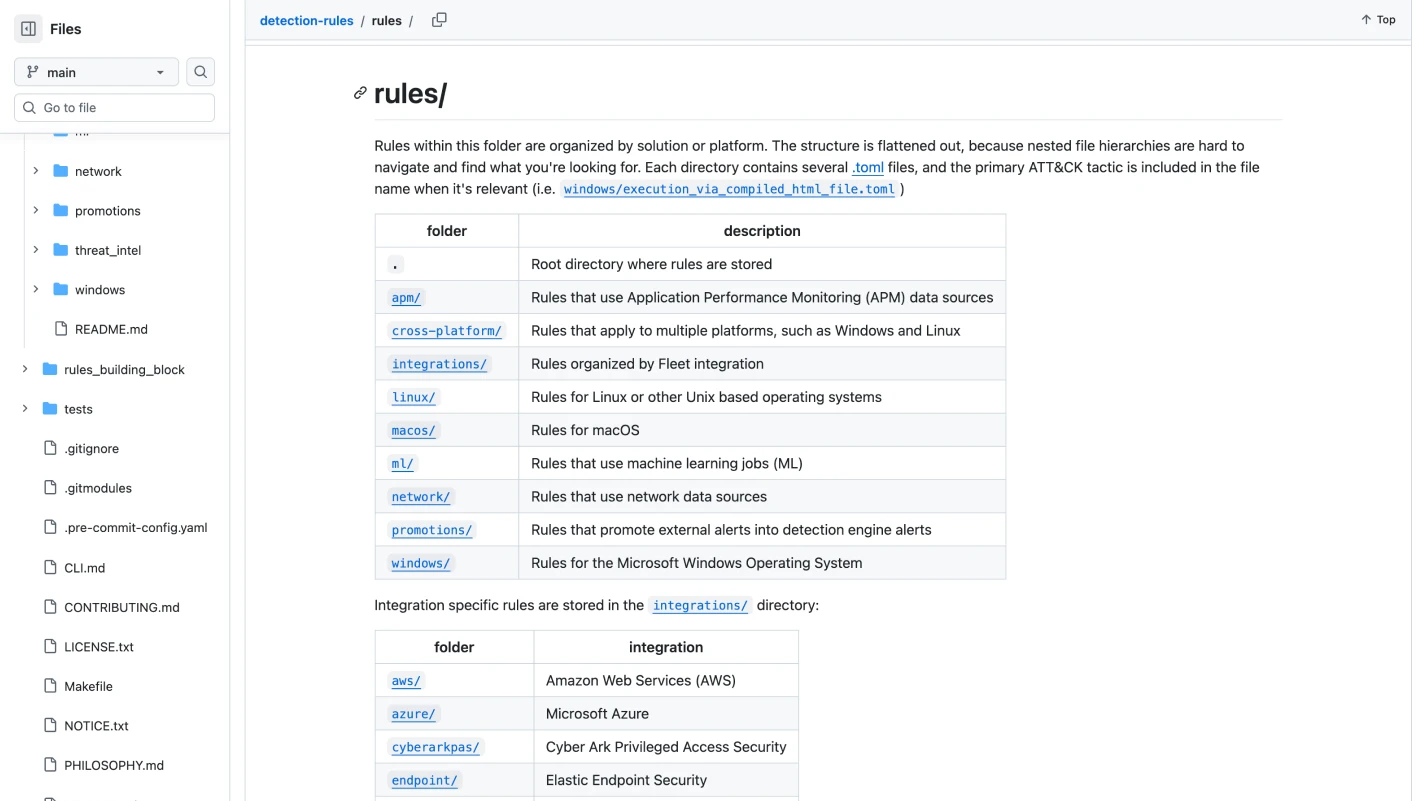
実環境でアクティブな脅威を追跡するリサーチチームが検出ルールを作成しています。すべてのルールはGitHubでオープンに公開されているため、チームはロジックを読み、トリガーされる理由を理解し、必要に応じて変更することができます。
Elastic Securityで得られるもの
Elasticを採用することで、定型業務にかかる時間を削減し、エンドポイントでより多くの脅威を阻止し、インテグレーションを接続した瞬間から正規化されたデータを活用できるようになります。
業界トップクラスのエンドポイント保護性能
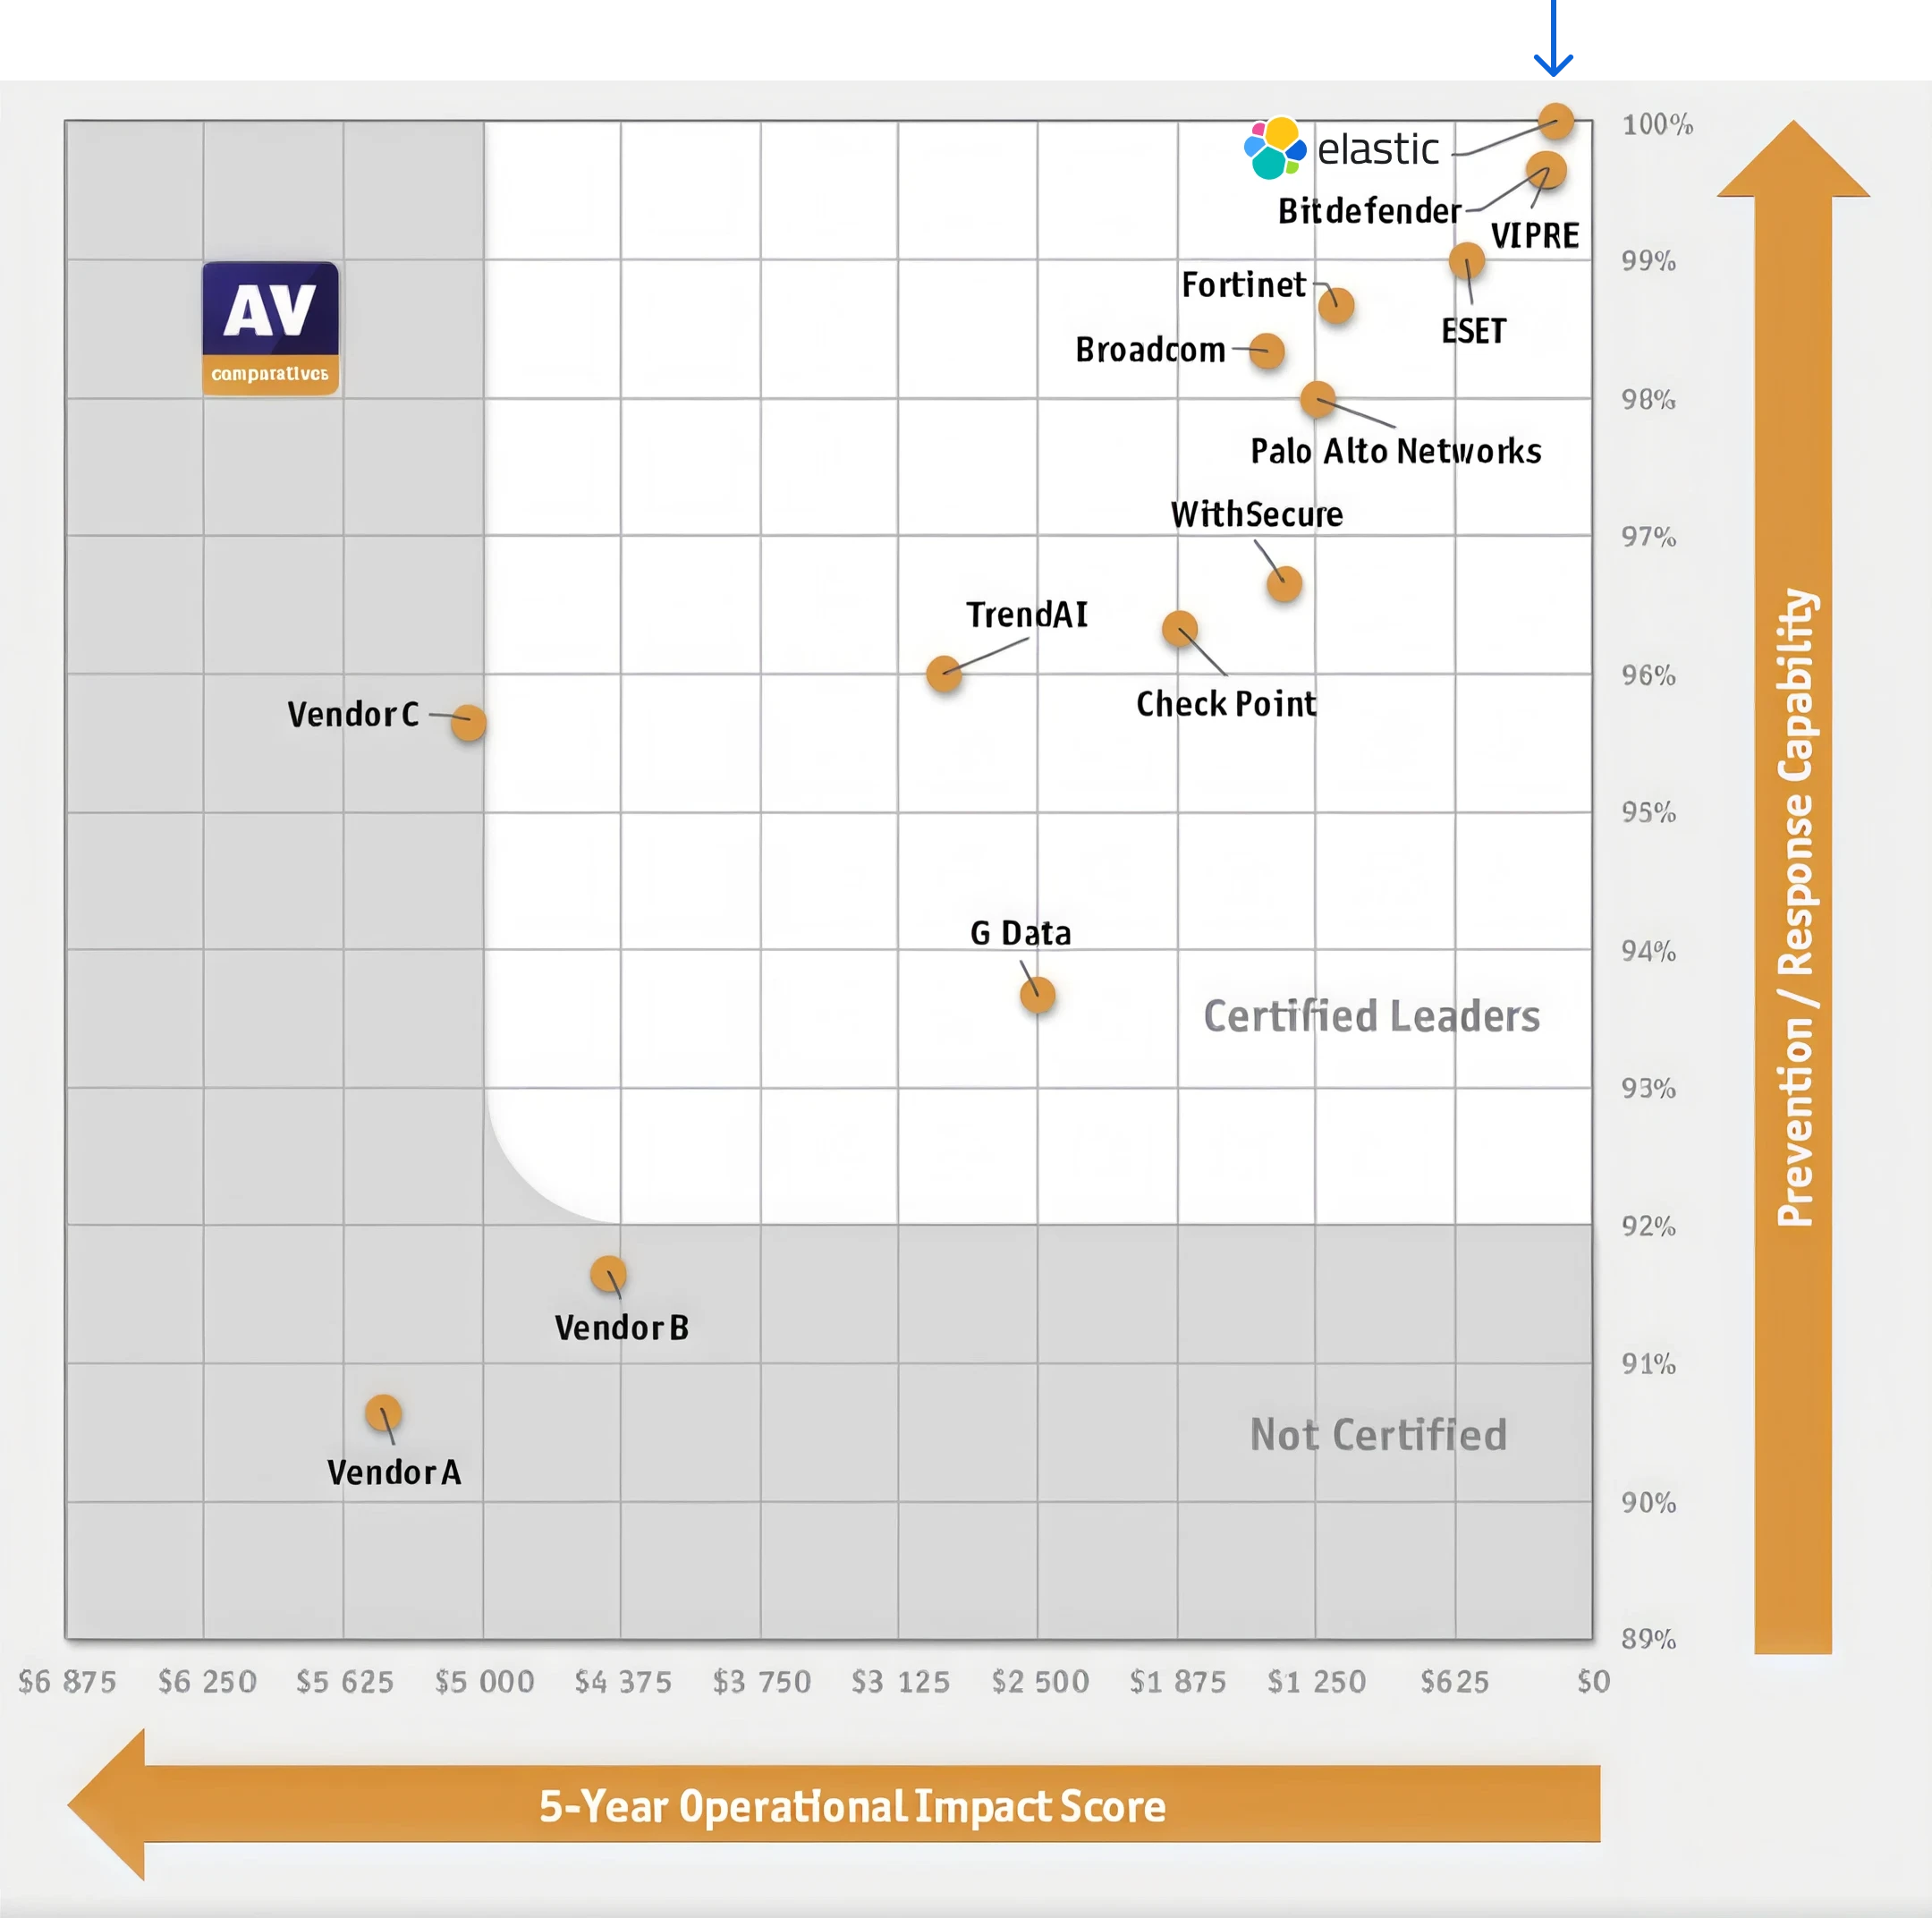
Elasticは、唯一100%の保護スコアと、テスト対象製品の中で最も低いモデル化された運用フットプリントにより、今年のCyberRisk Quadrantで最上位に位置しています。
チームが重要な業務に専念できるように
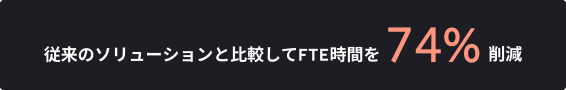
Elasticを使用しているセキュリティチームは、以前よりも広い攻撃対象領域をカバーしながら、日常業務に費やす時間を74%削減できたと報告しています。
オープン設計
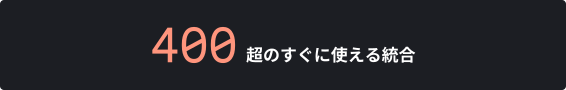
すべての統合機能でデータを正規化し、事前構築済みのダッシュボードが含まれているため、チームはパーサーを作成することなく新しいソースを調査できます。
Elastic Security全体でAIエージェントと自動化が機能する仕組み
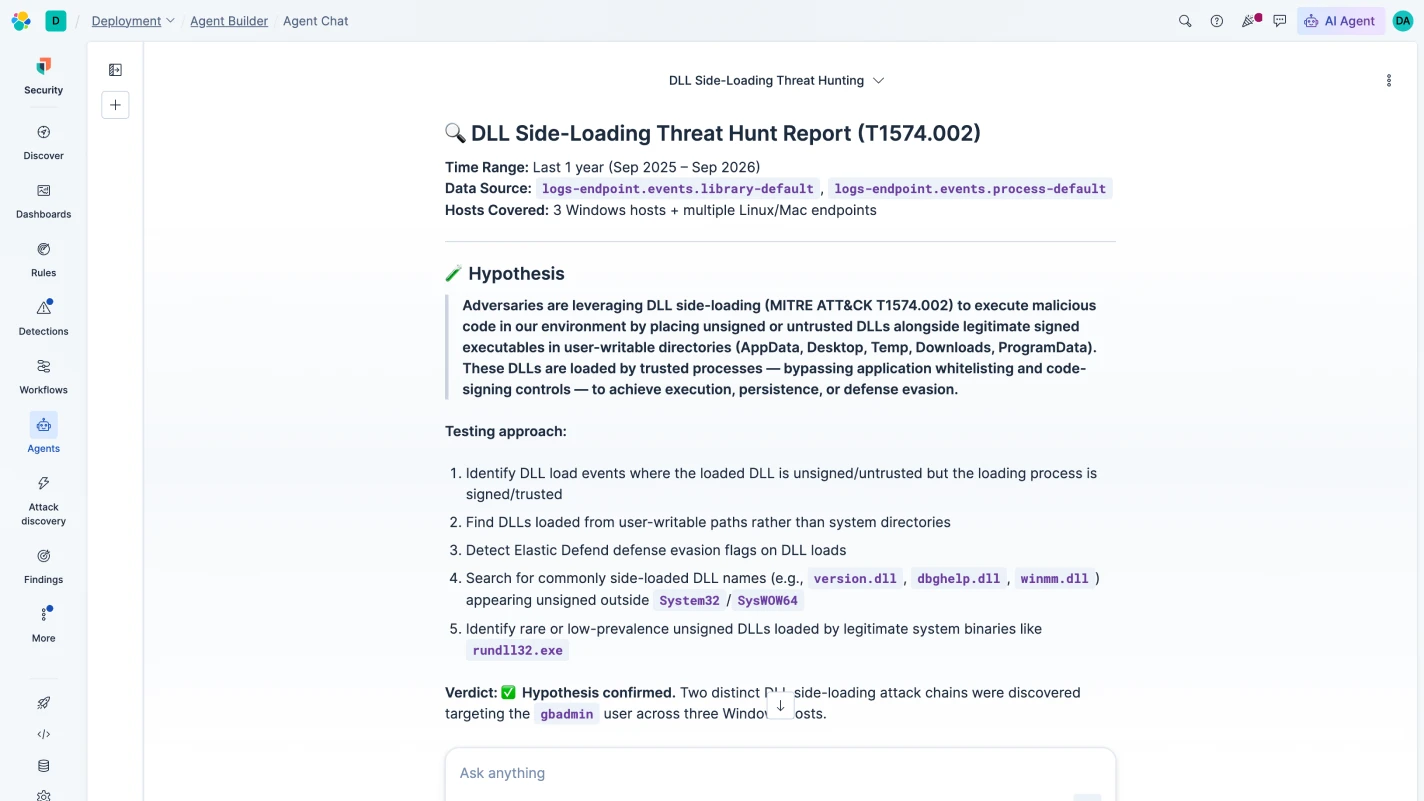
Elasticなら何を自動化するかをご自身で決定でき、その根拠も示されるため、結果を信頼できます。推論過程の確認、作業内容の検証、証跡の保持が可能です。
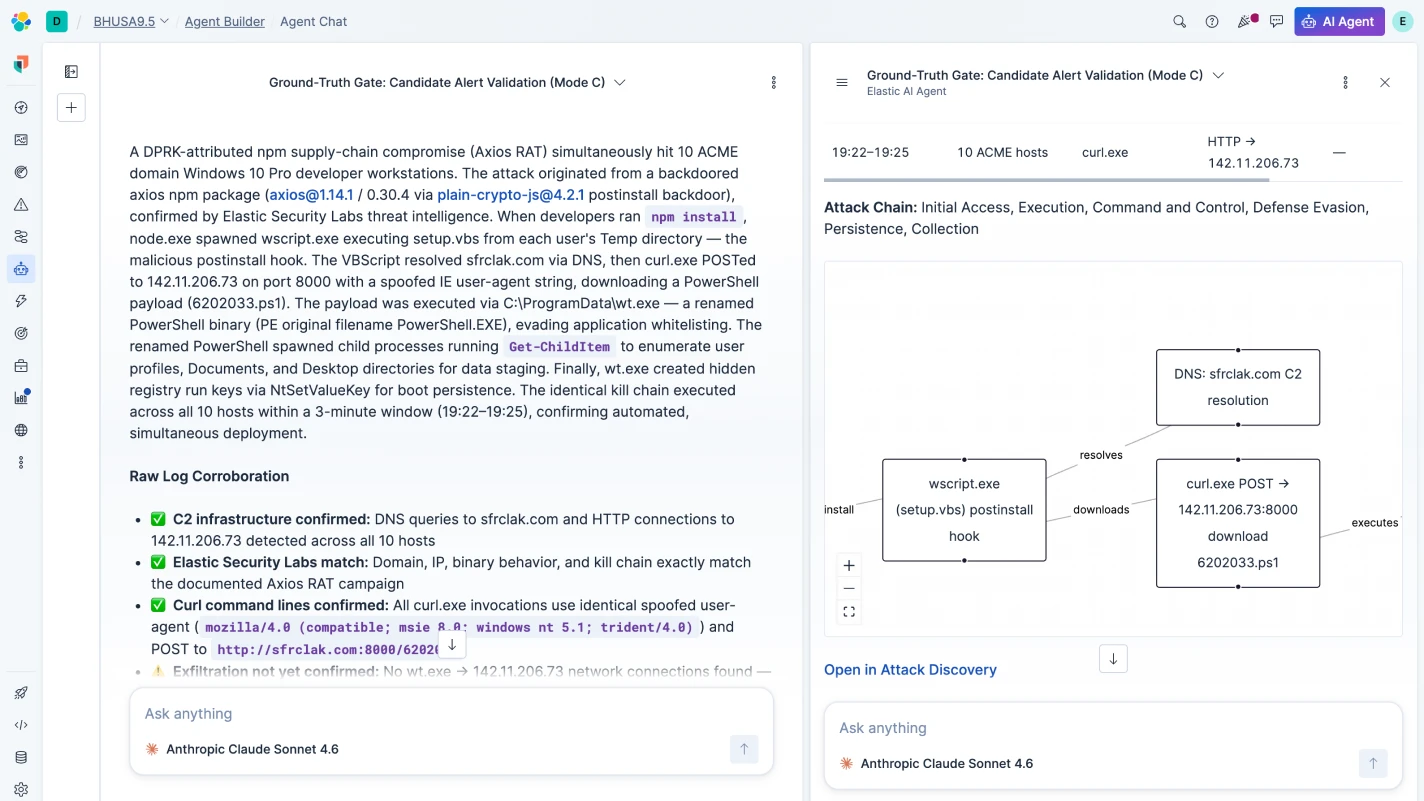
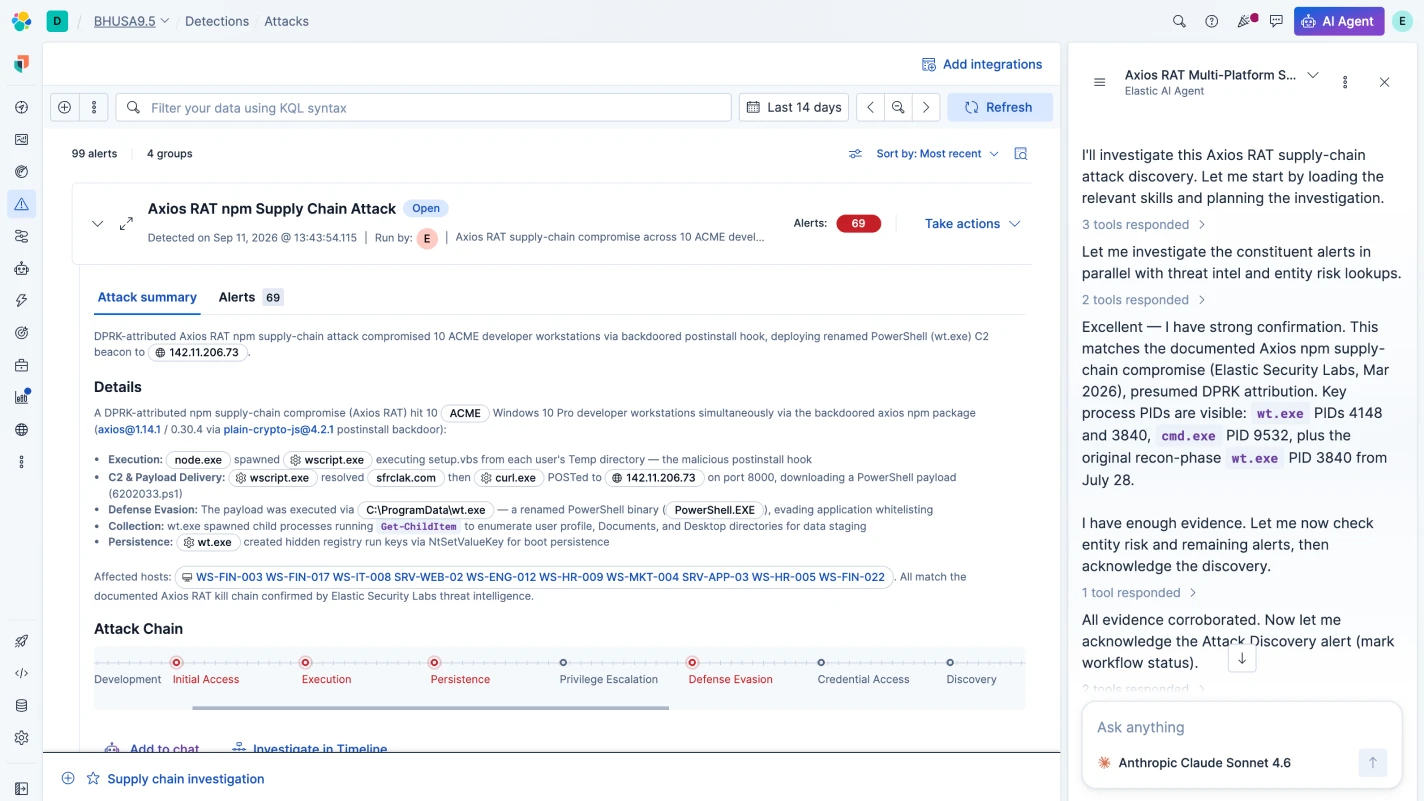
Attack Discoveryはアラートをアタックチェーンに相関付け、その背後にあるアクティビティを調査します。信頼度しきい値を設定し、エージェントがどのように結論に至ったかを正確に確認できます。
Elasticを活用するセキュリティエキスパート
「多くのセキュリティツールはブラックボックスとして機能します。データが投入され、アラートが表示されますが、その背後にある理由は必ずしも明確ではありません。Elasticなら、完全に自分たちで制御できます。」
「多くのセキュリティツールはブラックボックスとして機能します。データが投入され、アラートが表示されますが、その背後にある理由は必ずしも明確ではありません。Elasticなら、完全に自分たちで制御できます。」
レネ・カルフ氏、テクニカルリード
5
何年分ものアーカイブデータを引き続き検索可能
チャットへの参加、リポジトリへの貢献、対面での交流も可能
Elastic Securityのグローバルコミュニティとつながりましょう。SlackやGitHubに参加しているほか、お近くで勉強会も開催しています。
よくあるご質問
エージェント型セキュリティ運用プラットフォームとは?
Elasticは、オープンなエージェント型セキュリティ運用プラットフォームです。エージェントはインジェストから対応に至るライフサイクル全体を担い、どのようにそこへ到達したかを正確に示します。最先端モデルやオンプレミスモデルなど、お好みのLLMで独自のペースに合わせてデータをご活用いただけます。Elastic Securityでは、何を自動化するかを選択でき、作業内容と推論プロセスが可視化されるため、結果を信頼することができます。
エージェント型セキュリティオペレーションは従来のSOCツールとどのように異なりますか?
従来のセキュリティツールはアラートを表示し、アナリストが対応するのを待ちます。エージェント型プラットフォームは、調査を実施し、環境全体で相関付けを行い、各ステップの完全な根拠とともに対応を推奨します。アナリストは重要な意思決定を承認することに集中でき、重要でない意思決定を追跡する必要がないため、アラートからケースのクローズまでの手作業を減らし、より迅速に解決できます。
Elastic Securityは複数のポイントソリューションを置き換えることができますか?
はい。また、まだ移行の準備が整っていない場合でも、Elastic Securityには既存のツールセットをサポートする400以上の事前構築済みの統合が用意されています。このプラットフォームにはネイティブなSIEM、XDR、自動化機能が含まれており、完全なエージェント型セキュリティ運用プラットフォームとして機能します。SIEMの移行を開始する際には、ElasticのAutomatic Migrationにより、検出ルールとダッシュボードの移行を大幅に迅速化できます。
Elastic SecurityはAIをどのように活用していますか?
Elastic Securityはモデル非依存型のアーキテクチャーに基づいて構築されているため、Elastic Managed LLM、OpenAI、Anthropic、Gemini、またはオンプレミスのオープンソースモデルなど、ニーズに最も適したモデルを選択できます。さらに、ElasticはAttack DiscoveryなどのAI主導の機能向けにさまざまなLLMのパフォーマンスをテストし、その機能に最も優れたパフォーマンスを発揮するモデルをデフォルトとして設定します。このLLM評価テストは、Elastic Securityの製品ドキュメントでご確認いただけます。
具体的には、ElasticはオーケストレーションにElastic Workflowsを使用し、言語や非構造化データを問わず独自の検索メリットをもたらすJina AIマルチモーダルモデルを使用しています。
セキュリティチームが検出に使用するものと同じElasticプラットフォームを、AIエンジニアリングチームがエージェント、セマンティック検索、AIアプリケーションを構築するために使用します。共通の基盤により、SOCのAI推論は別のレイヤーで動作するのではなく、実際のデータコンテキストに基づきます。
Elastic Securityは、現在使用しているSIEMまたはXDRに取って代わるものですか?
Elastic Securityはオープンプラットフォームですか?
はい。Elasticはマーケティングだけでなく、アーキテクチャーもオープンです。GitHubで公開されている1,300以上のオープンでカスタマイズ可能な検出ルールを含み、ECSやOCSFといったコミュニティ標準をサポートし、AIのロジック、ソース、パスに対する完全な透明性を提供します。この「ブラックボックスなし」のアプローチにより、防御者がデータとルールを完全に制御できることを保証します。
Elastic Securityの料金の仕組み
Elastic Securityはエンドポイント単位ではなく、コンピュートとストレージに基づいて価格が設定されています。Elastic Defendはプラットフォームに含まれているため、エンドポイント保護が個別の明細項目になることはありません。履歴データはリハイドレーション料金なしで検索可能な状態を維持できるため、データをアクセス可能な状態に維持するコストによって保護範囲の決定が左右されることはありません。お使いの環境に応じた価格設定の詳細については、担当チームまでお問い合わせください。
Elastic Securityはクラウド、オンプレミス、エアギャップ環境で動作しますか?
はい。Elastic Securityは、データをベンダーのクラウドに移動することなく、クラウド、オンプレミス、ハイブリッド、エアギャップ環境全体で実行されます。データがどこに存在するかにかかわらず、単一のプラットフォームから環境全体にわたって検出と対応を行うことができます。データレジデンシーや主権に関する要件を持つ公共部門の組織、重要インフラ、規制対象産業向けに、この柔軟性はアーキテクチャに組み込まれています。